الأمن والامتثال
الضوابط تعمل داخل المنظومة، والأدلة جاهزة للمدقق
ثلاث درجات سرية تحكم من يرى الكتاب ومن يحال إليه، وسجل تدقيق ترفض قاعدة البيانات تعديله أو حذفه، ومركز أمان يعرض الحال كما هي الآن. ومركز امتثال يقول عن كل ضابط: مطبق أو جزئي أو فجوة.
- التصريح يفحص عند الفتح والإحالة، في الويب والجوال
- سياسة يختارها التنصيب: المدير يدير ولا يقرأ
- مصمم لدعم ISO/IEC 27001 وNCA ECC-2:2024 وNIST CSF 2.0، وليس شهادة
التصنيف والتصريح
الكتاب السري لا يصل إلى من لا يحق له أن يراه
لكل كتاب درجة سرية، ولكل موظف تصريح هو أعلى ما في حسابه ووحدته وأدواره. والفحص في الخادم، لا في الواجهة.
- عادي
- سري
- سري للغاية
- رئيس الجهةالتصريح: سري للغايةيفتحه ويحال إليه
- مدير المديريةالتصريح: سرييفتحه ويحال إليه
- موظف في القسمالتصريح: عاديلا يحال إليه ولا يفتح نصه
الإحالة إلى تصريح أدنى ترفض في الخادم برسالة واضحة، ويعاد الفحص حين يستلم الكتاب.
- عند الإحالة والاستلامالإحالة والتحويل إلى من تصريحه أدنى من تصنيف الكتاب يرفضان، ويعاد الفحص حين يستلم.
- الويب والجوال سواءالجوال يمر بفحص الوصول نفسه. وللجهة أن تحدد أعلى درجة يفتح نصها على الجوال.
- المذكرة بين أطرافهاالمذكرة الداخلية لا يطلع عليها إلا أطرافها، ولا تدخل في إشراف رئيس الوحدة.
- سجل الاطلاعكل اطلاع على كتاب فوق «عادي» يقيد: من فتحه أو نزله، ومتى، ومن أي عنوان.
المدير يدير ولا يقرأ
مدير النظام يدير الحسابات، ونص الكتاب ليس من عمله
- سياسة من التنصيبحين تختار الجهة هذه السياسة يقف المدير عند حد الكتاب كأي موظف في موقعه: يرى الظرف والأرقام، لا النص. ومفتاحها في إعدادات الخادم لا في الشاشة، فلا يطفئه المدير على نفسه.
- كسر الزجاج عند الحاجةلقراءة كتاب بعينه يكتب المدير سببا ويؤكد هويته، فيفتح له ذلك الكتاب وحده للقراءة مدة ١٥ أو ٣٠ أو ٦٠ دقيقة.
- أصحاب الكتاب يعلمونكاتب الكتاب وحائزه ورئيس وحدته يصلهم تنبيه باسم المدير والسبب ووقت الانتهاء، بلا موضوع الكتاب ولا نصه.
- في السجل مرتينالفتح والإغلاق يقيدان في سجل التدقيق وسجل الاطلاع، ويظهران في مركز الأمان.
- مدير النظامطلب قراءة كتاب بعينه وكتب السبببالانتظارتم
- تأكيد الهويةرمز التحقق بخطوتين قبل الفتحبالانتظارتم
- إذن لكتاب واحدللقراءة فقط · ٣٠ دقيقةبالانتظارتم
- أصحاب الكتابوصلهم تنبيه باسم المدير والسبببالانتظارتم
الإذن لا يفتح الكتب المرتبطة ولا الأضبارة ولا الردود، وللمدير أن يغلقه قبل موعده.
السجل والدخول
ما يحدث يقيد، ومن يدخل يثبت أنه هو
سجل لا يعدل ولا يحذف
قاعدة البيانات نفسها ترفض تعديل سجل التدقيق وسجل إجراءات الكتب وسجل الاطلاع أو حذفها. و٨٢ نوعا من الأحداث تقيد فيه.
التحقق بخطوتين
رمز من تطبيق المصادقة عند الدخول وفي الجوال، مع عشرة رموز استرداد. وللجهة أن تلزم به الحسابات المميزة خلال ٧ أيام.
تأكيد قبل الحساس
كسر الزجاج، والإفراج عن ملف محجوز، وإغلاق حادث، ومنح أدوار الأمن: كلها تطلب الرمز من جديد.
جلسات محدودة
تنتهي الجلسة بعد ٣٠ دقيقة خمول أو ٨ ساعات، و«تذكرني» ١٢ ساعة. ويقفل الحساب ١٥ دقيقة بعد ٨ محاولات فاشلة.
كلمات مرور أقوى
١٢ حرفا على الأقل، وترفض الشائعة بالعربية والإنكليزية، وتحفظ بـArgon2. واستعادتها للحسابات المحلية برابط صالح ٣٠ دقيقة.
اتصال محكم
ملفات الجلسة ببادئة __Host-، وHSTS سنة، وسياسة أمن محتوى صارمة بلا سكربت مضمن. وTLS إلى القاعدة وRedis خيار في النشر.
مركز الأمان
الحال الآن أولا، ثم ما يحتاج انتباهك
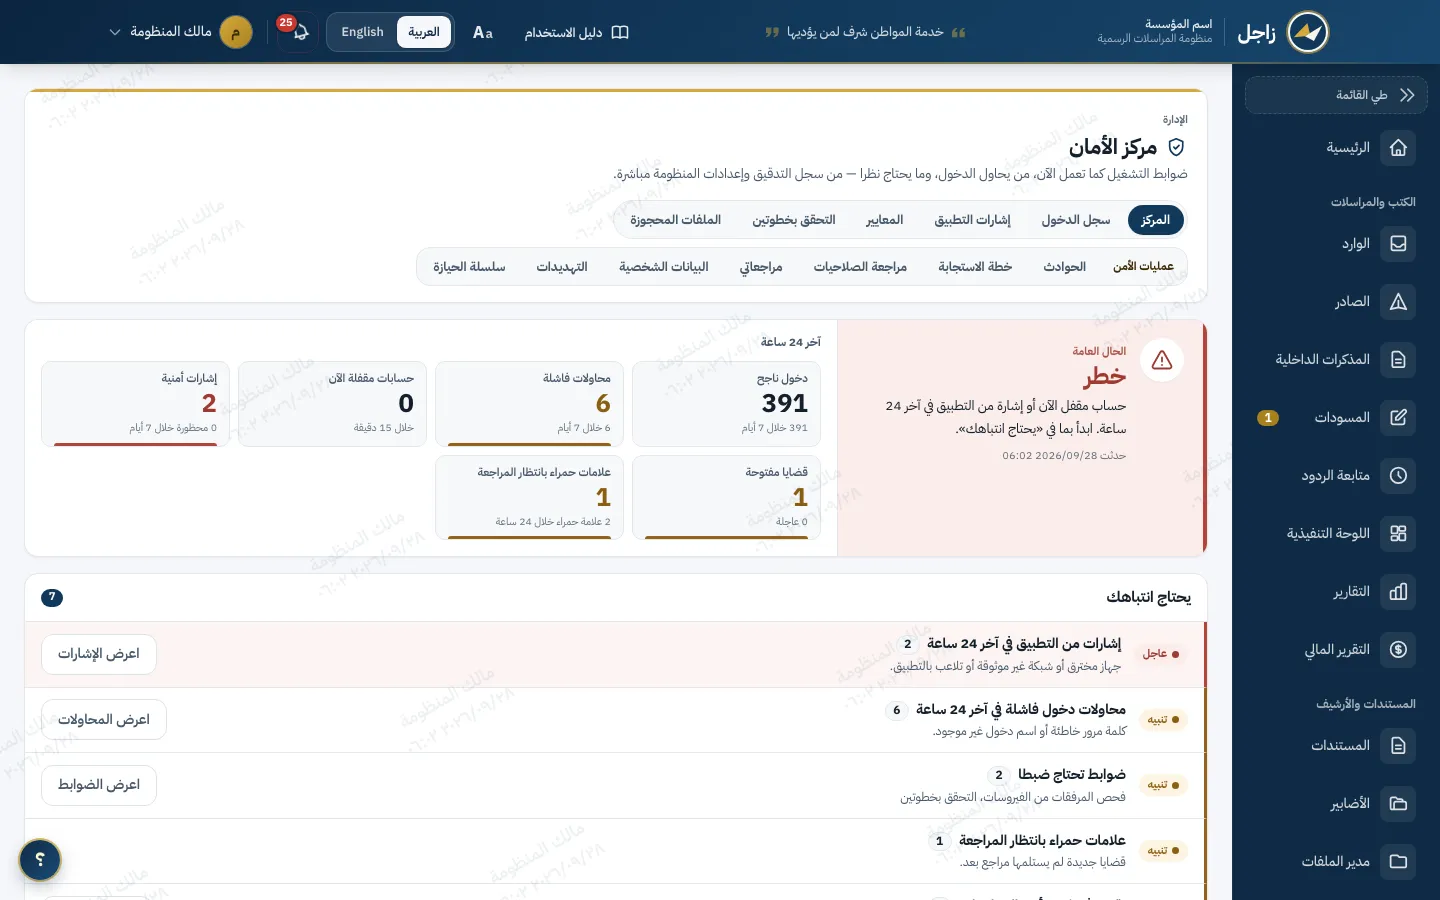
مركز الأمان يقرأ من سجل التدقيق وإعدادات المنظومة مباشرة. وعمليات الأمن ورقابة البحث تفعلان بإعداد عند التنصيب.
- الحال في سطرمطمئن أو تنبيه أو خطر، ومعها أرقام آخر ٢٤ ساعة: الدخول الناجح والفاشل، والحسابات المقفلة، وإشارات تطبيق الجوال.
- كل ضابط يقول حالهضوابط الحماية تظهر بـ«يعمل» أو «يحتاج ضبطا» مع الإعداد الناقص.
- سجل الحوادثرقم لكل حادث، وأربع درجات خطورة، ومراحل لا ترجع إلى الوراء. والإغلاق يحتاج مراجعة بعد الحادث، وفي العالي والحرج شخصين.
- رقابة البحثكلمات البحث تحفظ مقنعة. وكشف كلمة يحتاج سببا مكتوبا ويصلح ٣٠ دقيقة، والمراقب الأعلى يرى كل كشف.
- مراجعة الصلاحياتكل ٩٠ يوما يراجع رؤساء الوحدات صلاحيات موظفيهم، وما يسحب يزال فعلا.
فاحص الملفات والحجز
كل ملف يفحص قبل أن يصل، والمشبوه يحجز
الفاحص جزء من المنظومة ويعمل على كل طريق يرفع منه ملف. وهو فحص لبنية الملف، لا مضاد فيروسات.
- ١
فحص البنية
البرامج التنفيذية مهما كان امتدادها، والامتداد المزدوج، ووحدات الماكرو في ملفات Office، والمحتوى النشط في PDF، والأرشيف المفخخ.
- ٢
ClamAV إن هيئ
طبقة ثانية اختيارية. وبدونها يظهر الضابط في مركز الامتثال «جزئيا»، لا «مطبقا».
- ٣
حجز المشبوه
الملف المشبوه لا يصل إلى أحد، ويحفظ في الحجز ٣٦٥ يوما افتراضيا.
- ٤
إفراج بأربع أعين
يطلب الإفراج غير من رفع الملف، ويوافق عليه شخص ثالث بعد إعادة الفحص وتأكيد الهوية. والبرامج التنفيذية لا يفرج عنها أبدا.
مركز الامتثال
حال كل ضابط مقابل معياره، بما فيه الناقص
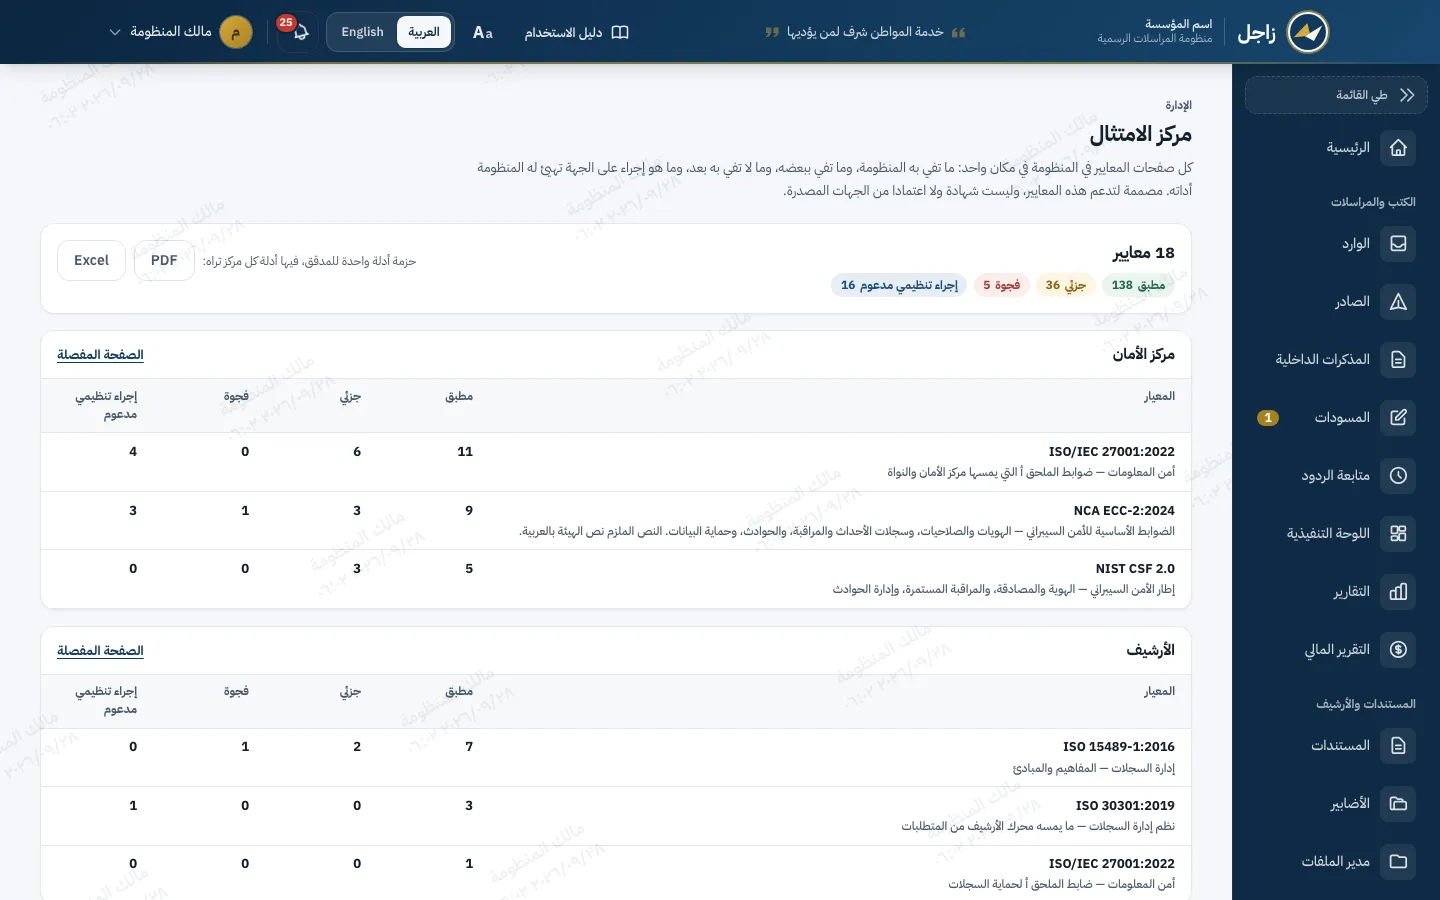
مركز الامتثال يجمع صفحات المعايير في مكان واحد. الأرقام هنا كما ظهرت على بيئة ما قبل العرض في 2026-09-28، وبعضها يقرأ الإعدادات الحية فيتغير بما تفعله الجهة.
- مطبق
- جزئي
- فجوة
- إجراء تنظيمي مدعوم
- الرقم بجانب الشريط عدد الضوابط
مركز الأمان
- ISO/IEC 27001:2022أمن المعلومات: ضوابط الملحق أ التي يمسها مركز الأمان والنواة١١مطبق٦جزئي٠فجوة٤إجراء تنظيمي مدعوم
- NCA ECC-2:2024الضوابط الأساسية للأمن السيبراني: الهويات والصلاحيات، والسجلات والمراقبة، والحوادث، وحماية البيانات٩مطبق٣جزئي١فجوة٣إجراء تنظيمي مدعوم
- NIST CSF 2.0إطار الأمن السيبراني: الهوية والمصادقة، والمراقبة المستمرة، وإدارة الحوادث٥مطبق٣جزئي٠فجوة٠إجراء تنظيمي مدعوم
الأرشيف
- ISO 15489-1:2016إدارة السجلات: المفاهيم والمبادئ٧مطبق٢جزئي١فجوة٠إجراء تنظيمي مدعوم
- ISO 30301:2019نظم إدارة السجلات: ما يمسه محرك الأرشيف٣مطبق٠جزئي٠فجوة١إجراء تنظيمي مدعوم
المنظومة كلها
- OWASP ASVS 4.0.3 (L2)أمن تطبيقات الويب: فصول المستوى الثاني٣٤مطبق٧جزئي١فجوة٣إجراء تنظيمي مدعوم
- WCAG 2.2 AAسهولة الوصول: عينة الصفحات الأساسية٢١مطبق١جزئي٠فجوة٠إجراء تنظيمي مدعوم
- ISO/IEC 42001:2023إدارة الذكاء الاصطناعي: ضوابط الملحق أ التي يمسها قلم زاجل٥مطبق٥جزئي١فجوة١إجراء تنظيمي مدعوم
- NIST AI RMF 1.0إدارة مخاطر الذكاء الاصطناعي: الحوكمة والقياس والإدارة٣مطبق٥جزئي٠فجوة١إجراء تنظيمي مدعوم
- ISO/IEC 27701:2019إدارة معلومات الخصوصية: ضوابط المتحكم بالبيانات الشخصية٢مطبق٤جزئي١فجوة١إجراء تنظيمي مدعوم
مصمم لدعم هذه المعايير، وليس شهادة ولا اعتمادا من الجهات المصدرة. ومعها معايير الوحدتين الاختياريتين: ISO 9001 في مركز الوثائق، وCIS Controls وNIST SP 800-50 في التوعية الأمنية.
- أربع حالات«إجراء تنظيمي مدعوم» يعني أن المنظومة تعطي الأداة والجهة تقوم بالإجراء، كالسياسة المكتوبة.
- حزمة أدلةتصدير PDF وExcel للمدقق، فيه دليل كل مركز يراه من يصدره.
- للجهات في الخليجمركز الأمان يربط ١٦ ضابطا من NCA ECC-2:2024 بما يعمل في المنظومة. والنص الملزم نص الهيئة العربي.
- تحليل فجوات مكتوبمقابل OWASP ASVS المستوى ٢ وWCAG 2.2 AA، يذكر المطبق والجزئي والناقص كما هو.
أسئلة تتكرر
عن الأمن والامتثال
هل زاجل حاصل على شهادة ISO/IEC 27001؟
لا. الشهادة تمنح لنظام إدارة أمن المعلومات في الجهة، لا لبرنامج. زاجل مصمم لدعم ضوابطها، ومركز الامتثال يقول ما يدعمه منها وما لا يدعمه.
هل يقرأ مدير النظام الكتب؟
هذا قرار الجهة عند التنصيب. في سياسة «المدير يدير ولا يقرأ» لا يرى المدير نص الكتاب إلا بكسر الزجاج: سبب مكتوب وتأكيد هوية وإذن لكتاب واحد مدة محدودة، يعلم به أصحاب الكتاب ويقيد في السجل.
هل يمكن حذف سجل التدقيق؟
ليس من المنظومة: قاعدة البيانات ترفض تعديله وحذفه. ويبقى فصل صلاحيات مالك القاعدة عن التطبيق إجراء تشغيليا عند الجهة، ودليل التقوية يشرحه.
هل نحتاج ClamAV؟
لا يلزم. الفاحص المدمج يعمل دائما، وClamAV طبقة ثانية إن هيأتموه. ومركز الامتثال يظهر الفرق بصدق.
هل ترسل الأحداث إلى نظام SIEM لدينا؟
نعم إن هيئ ذلك: كل حدث يرسل عبر syslog سطر JSON واحدا.

للتواصل
اطلب عرضا مع مصفوفة الضوابط
نعرض عليكم مركز الأمان ومركز الامتثال وتحليل الفجوات كما هي، بما فيها الناقص.